
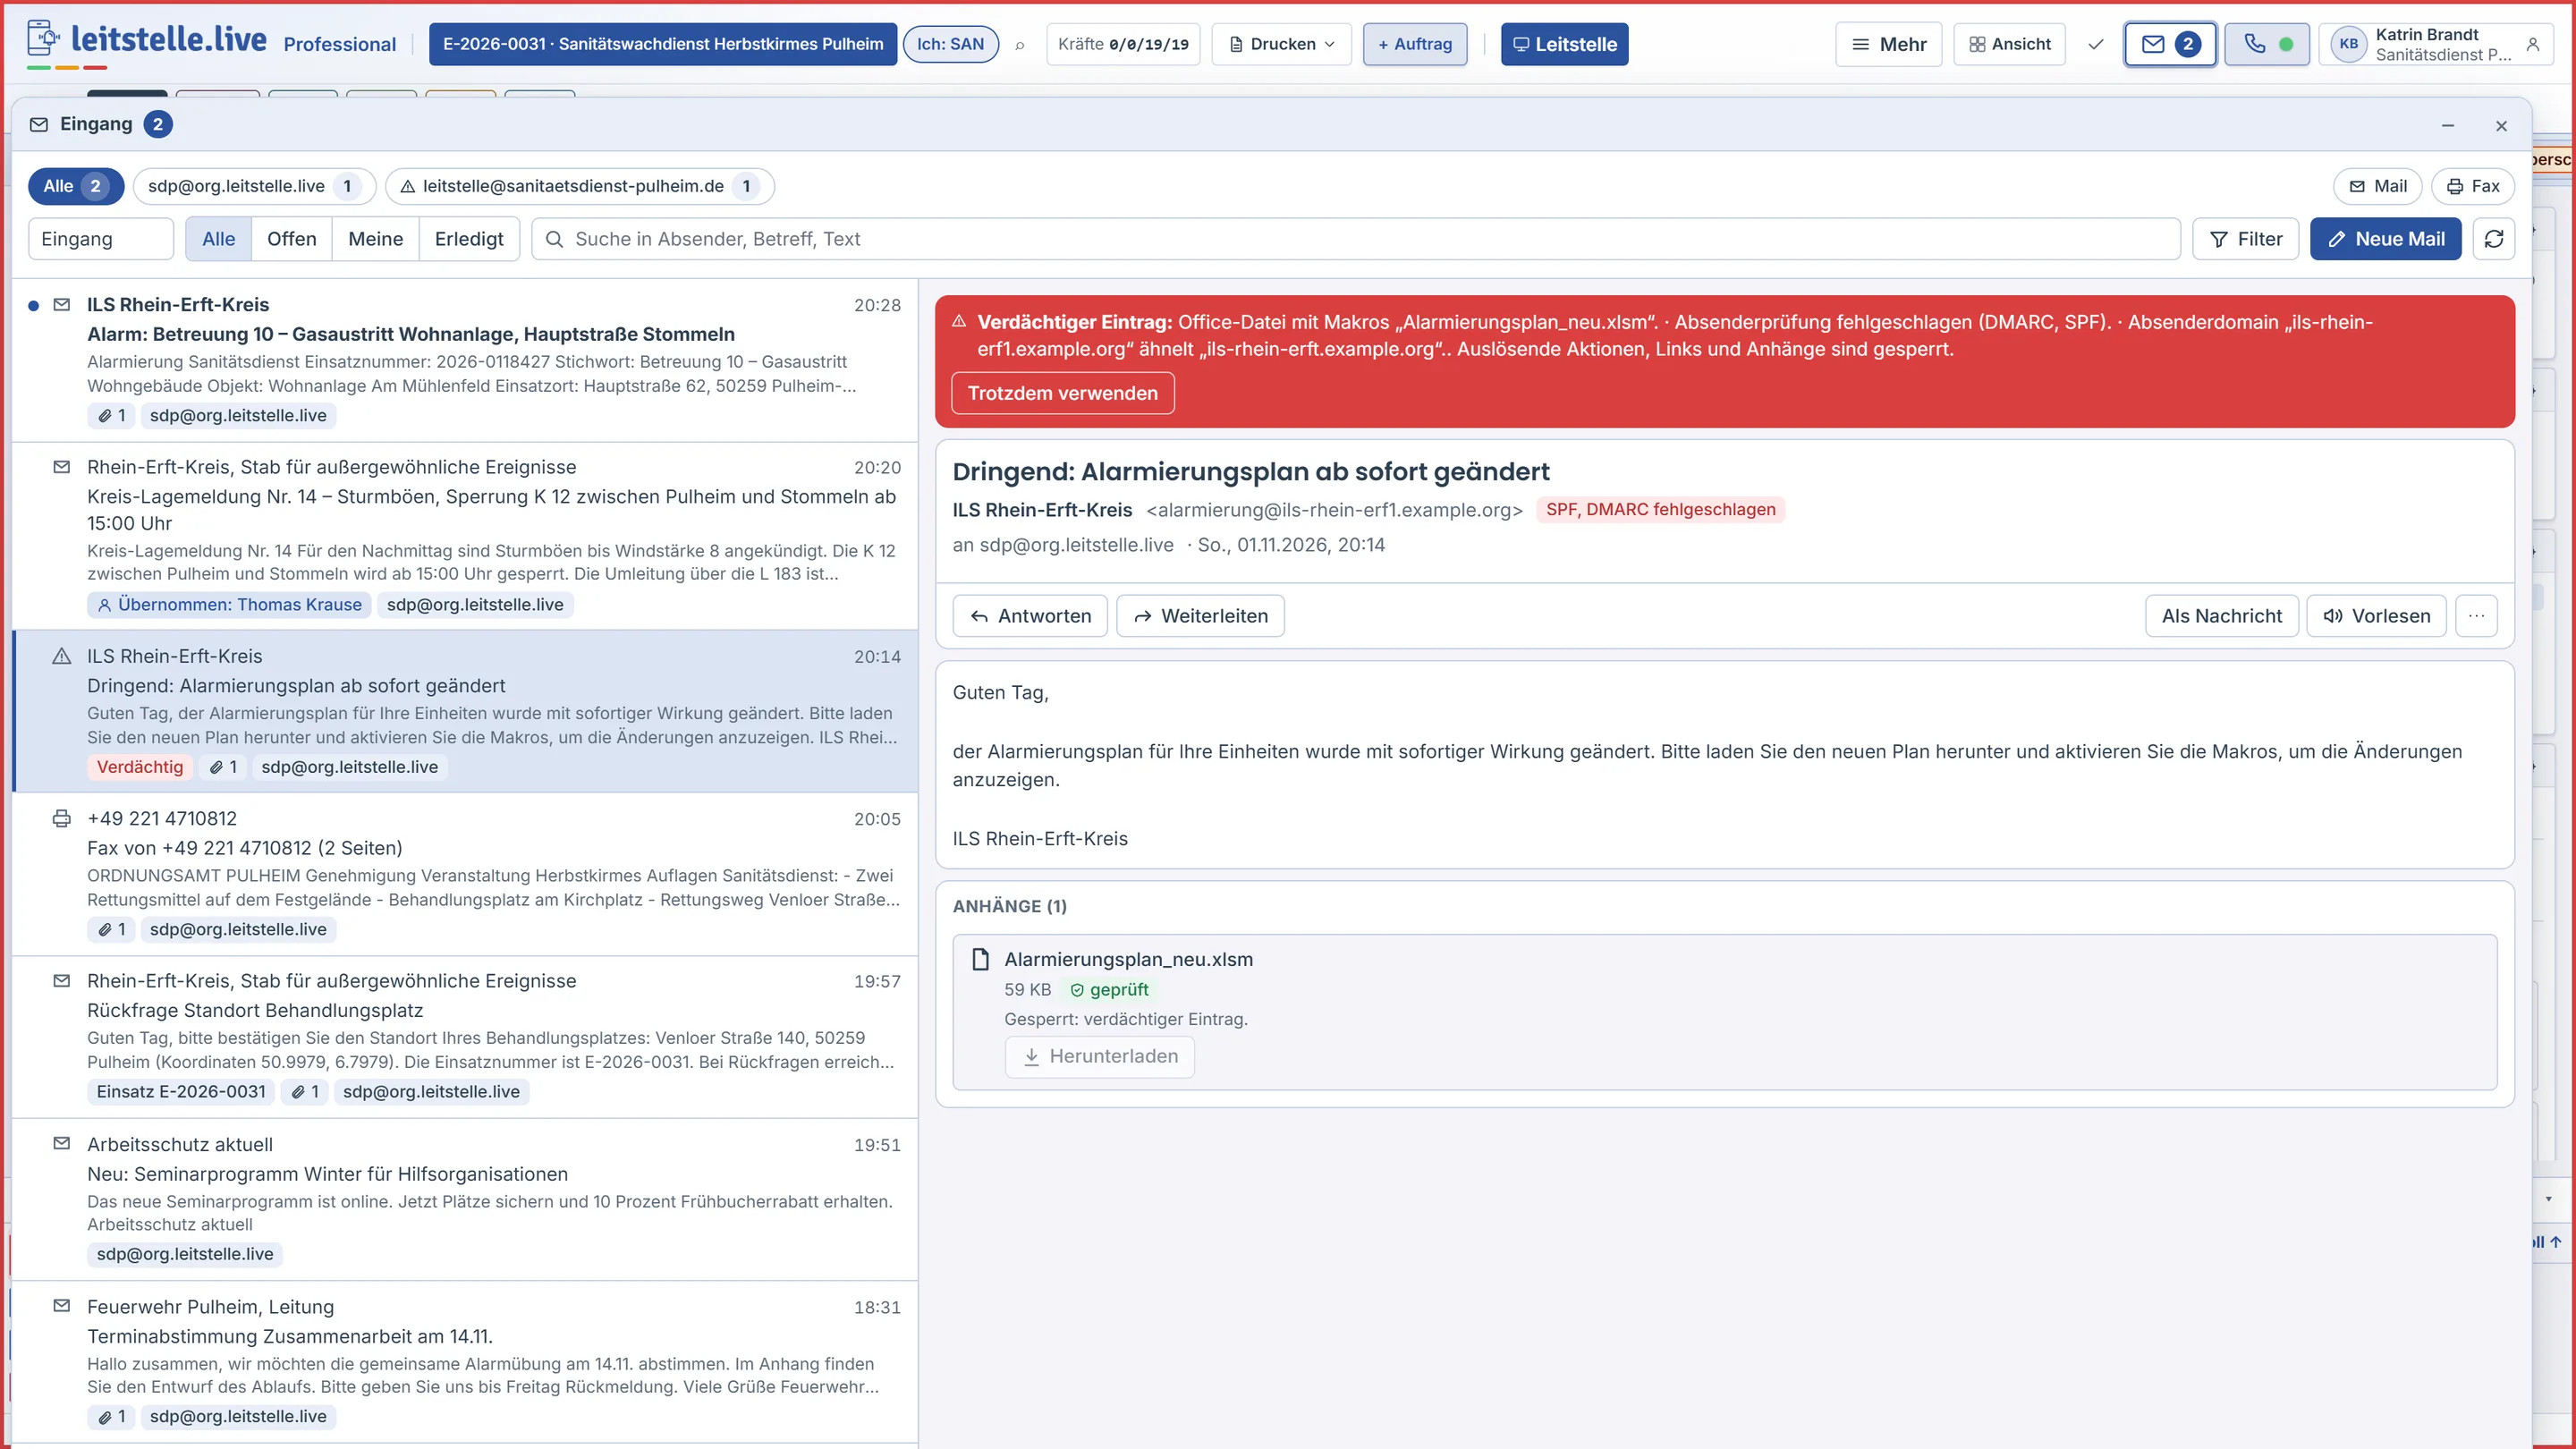
Jede eingehende Mail wird geprüft. Erkennt der Eingang ein hohes Risiko, markiert er sie als Verdächtiger Eintrag: roter Balken über der Mail mit dem Grund, in der Liste ein Warnsymbol und der Chip Verdächtig.
Gründe
- Ein Anhang enthält Schadsoftware.
- Ausführbarer Anhang (z. B. .exe, .js, .bat) oder Office-Datei mit Makros (z. B. .docm, .xlsm).
- Absenderprüfung fehlgeschlagen (SPF, DKIM oder DMARC).
- Die Absenderdomain ähnelt einer bekannten Domain, z. B. „ils-musterkre1s.de“ statt „ils-musterkreis.de“.
Schwächere Auffälligkeiten (z. B. Absender nicht bestätigt) sperren nichts. Sie sehen sie am Chip der Absenderprüfung neben dem Absender.
Was gesperrt ist
- Auslösende Aktionen: Einsatz anlegen, Auftrag anlegen, Anhänge als Dokument, „Als Einsatzort“ – erkennbar am Schloss. Regeln lösen bei verdächtigen Mails keine Einsätze oder Alarme aus.
- Links im Text und Anhänge lassen sich nicht öffnen, externe Bilder nicht laden. Bei einem Fax ist die Fax-Ansicht gesperrt.
- Weiterleiten mit Anhängen ist nicht möglich.
Lesen, Antworten, Übernehmen, Erledigt und Verschieben bleiben möglich.
Trotzdem verwenden
Sind Sie sicher, dass die Mail echt ist (z. B. nach Rückruf beim Absender), klicken Sie in der Leitstelle im roten Balken auf Trotzdem verwenden. Die Sperre ist dann für alle aufgehoben, der Balken wird gelb („Verdächtiger Eintrag – trotzdem freigegeben“). Die Freigabe wird mit Ihrem Namen protokolliert. Im Portal bleibt eine verdächtige Mail gesperrt.
Kommen von einem Absender immer wieder unerwünschte Mails, sperren Sie ihn: Menü „…“ → Absender sperren …, siehe „Adressbuch und gesperrte Absender“.